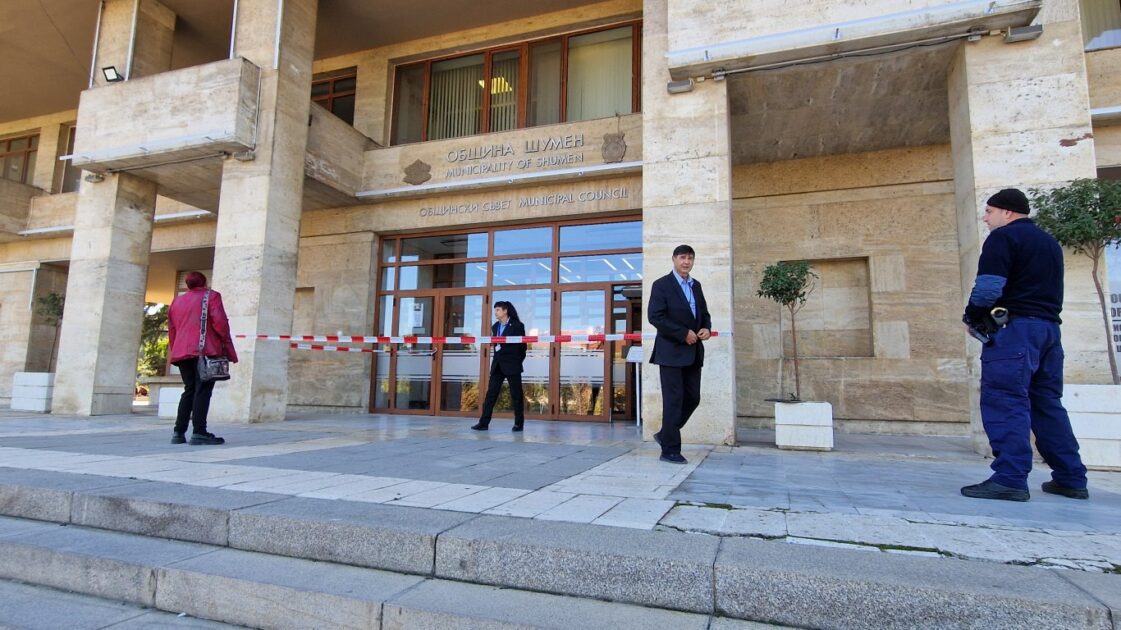
Вълната от фалшиви сигнали за поставени взривни устройства, които разтревожиха редица институции у нас, вече има ясно очертан дигитален отпечатък. Според официална информация от Министерството на вътрешните работи, злоумишлените съобщения са изпратени чрез компрометирани пощенски кутии и сървъри, разположени извън територията на България.
Разследващите органи уточняват, че за разлика от миналата седмица, когато атаките бяха проследени до Латинска Америка, текущите заплахи произхождат от инфраструктура, базирана в държава от Европейския съюз.
Случаите се разследват активно от Главна дирекция „Борба с организираната престъпност“. Специализираните структури на МВР работят в тясно сътрудничество с международни партньорски служби, за да установят конкретните извършители зад хакнатите профили и сървъри.
Източник: dnes.dir.bg