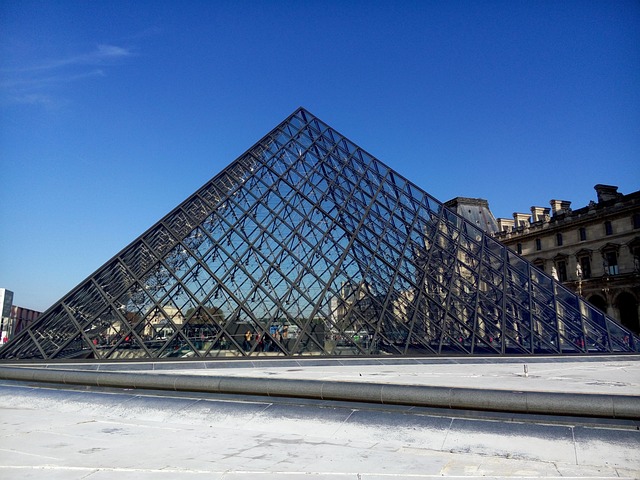
Макар че бихте очаквали музей , който съхранява най-големите съкровища на изкуството в света, да има първокласна охрана, доклад след скорошен обир разкрива шокиращи пропуски в киберсигурността на Лувъра. Най-шокиращият детайл: паролата за достъп до системата за видеонаблюдение е била просто — „ЛУВЪР“.
Сякаш това не беше достатъчно, паролата за друг ключов софтуер се оказа „THALES“, името на компанията, която го е разработила. Подобни пропуски направиха музея обект на подигравки в кибер общността, с коментари като: „Ако някога си мислите, че сте зле в работата си, не забравяйте, че паролата на Лувъра беше „лувър“.
Френската национална агенция за киберсигурност (ANSSI) предупреди още през 2014 г., че този вид защита може да доведе до кражба на произведения на изкуството – точно това се случи на 19 октомври, когато при обир бяха откраднати крони на стойност над 100 милиона долара.
В допълнение към слабите пароли, беше открито и че музеят използва остаряла версия на Windows, което отваря вратата за евентуални хакерски атаки.
Въпреки че разследването все още продължава, случаят показа колко важна е дигиталната сигурност дори в институции, които изглеждат неуязвими. Както отбеляза един експерт по сигурността: „Когато паролите за защита на културното наследство могат да бъдат отгатнати отначало – това не е грешка, а покана за кражба.“